
La formazione esperienziale e il business game trasformano la gestione del rischio informatico e la compliance NIS2 in una palestra di resilienza aziendale: l’esperienza sul campo di Margas in un caso studio industry.
Formare “giocando” col Cyber risk aziendale
La Metodologia: Il Role Playing e la simulazione come palestra aziendale
Un Caso Studio di business game e gli obiettivi di Resilienza Operativa
Il percorso intrapreso da questa eccellenza industriale italiana può rappresentare un esempio concreto di prevenzione e cultura aziendale in ambito Cyber Risk e una esemplificazione dell’approccio del servizio Progetto Cyr e di uno degli step che esso propone.
L’organizzazione è attiva a livello globale in diversi settori di mercato, con tre stabilimenti produttivi, 110 dipendenti e 100 milioni di euro di fatturato . Il suo management ha scelto di rafforzare la propria resilienza informatica e adempiere alle prescrizioni della direttiva NIS2 in fatto di formazione continua dandosi come obiettivo 2026 ridisegnare le policy di sicurezza con il contributo attivo del personale.
Coprogettato congiuntamente dalla Responsabile HR e dal Responsabile ICT e finanziato tramite Fondoimpresa, il programma ha coinvolto per diversi mesi 55 dipendenti.
L’iter formativo ha guidato i partecipanti dai concetti chiave della cyber “in-security” e del quadro normativo alla condivisione delle linee guida interne da aggiornare, per poi culminare nell’esercizio di gestione della crisi condotto insieme a Margas sotto forma di simulazione esperienziale.
Questa esercitazione in particolare si è posta obiettivi ben definiti:
- Esaminare le capacità di risposta dell’organizzazione di fronte a un Incidente Informatico Grave (IIG).
- Valutare il coordinamento e la condivisione delle informazioni durante la crisi.
- Identificare le aree di miglioramento nei Piani di Risposta agli Incidenti (IRP) e nella resilienza complessiva prima, durante e dopo l’evento.
- Validare la presenza di piani di ripristino per i servizi, i sistemi e le risorse mission-critical.
- Migliorare l’antifragilità digitale e la continuità operativa aziendale.
Anatomia del Cyber risk Business Game
Preparazione e Conoscenza Aziendale
La prima fase dell’esercitazione ha richiesto ai membri di ciascun gruppo di confrontarsi sulla propria conoscenza dell’azienda. Prima di affrontare qualsiasi emergenza, i partecipanti hanno dovuto condividere e mappare:
- Profilo aziendale e operatività: Prodotti B2B, distribuzione geografica dei clienti, sedi produttive, magazzini e filiali estere.
- Organigramma e sistema delle deleghe: Ruoli chiave, catena di comando e responsabilità formali.
- Infrastruttura IT ed attività svolte: Architettura della rete, applicativi critici e dipendenze tecnologiche.
- Stakeholder critici: Mappatura dei soggetti interni (reparti, dipendenti) ed esterni (clienti, fornitori, partner).
- Normative di riferimento: Impatto di GDPR, NIS2 e AI Act sulle procedure quotidiane.
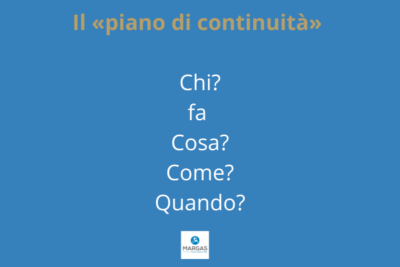
Reazione all’Incidente: CHI fa COSA, COME, QUANDO e PERCHÉ
Entrati nel vivo della simulazione, i gruppi si sono trovati ad affrontare uno scenario di attacco ransomware complesso: schermata rossa su diversi computer, richiesta di riscatto di 110.000 € in Bitcoin entro 48 ore e rivendicazione sul Dark Web con minaccia di divulgazione di dati PII (carte d’identità, credenziali, dati bancari). Lo scenario è stato reso dinamico dalla distribuzione casuale di “carte imprevisti” da parte del Master Cesare Burei e dalla possibilità di richiedere consulenze agli esperti ad un costo figurativo predeterminato per ogni richiesta, conteggiato nel consuntivo finale dei danni subiti e costi sostenuti.
Dal Red Team alla War Room
Di fronte a questo evento grave e a un successivo “evento a sorpresa” a 30 giorni, i team hanno dovuto strutturare la reazione secondo il modello operativo CHI, COSA, COME, QUANDO e PERCHÉ/QUANTO:
- CHI: Chi viene ingaggiato ad agire, con quali modalità e chi detiene la responsabilità delle decisioni sotto pressione?
- COSA: Quali conseguenze reali o potenziali (operative, legali, finanziarie e reputazionali) genera l’incidente?
- COME: Quali attività pratiche e contromisure si pongono in essere per contenere l’attacco ed eradicare la minaccia?
- QUANDO: Che tempistiche sono previste per il ripristino dei sistemi e per le notifiche obbligatorie alle autorità (es. Garante Privacy o CSIRT)?
- PERCHÉ / QUANTO: Qual è il costo monetario e in ore-uomo delle azioni intraprese, quali i costi sostenuti e quali motivazioni strategiche giustificano le scelte effettuate (es. pagamento del riscatto vs. ripristino da backup)?
Un plus: una esercitazione di Social Engineering con l’Intelligenza Artificiale
A completamento del laboratorio, un chatbot di Intelligenza Artificiale (istanziato in un ambiente locale e sicuro) ha elaborato per l’aula una serie di scenari di Social Engineering altamente realistici: mirati su diverse aree e ruoli aziendali facilmente riconoscibili dai partecipanti perché calati nella organizzazione aziendale e veicolati attraverso svariati canali (e-mail, chat, telefonate). Per ciascuno scenario, l’AI ha generato opzioni di decisione e azione tra cui la classe nel suo complesso dovevano scegliere, concordemente, la risposta corretta. L’obiettivo del docente di Cyber Security in affiancamento al Game Master era allenare alcuni pilastri fondamentali della sicurezza comportamentale:
- Verifica indipendente dell’identità: Insegnare a confermare l’identità del richiedente tramite canali secondari, anche quando la richiesta sembra provenire dai vertici aziendali (CEO Fraud).
- Proporzionalità: Valutare se la richiesta ricevuta sia coerente con le procedure ordinarie o sproporzionata rispetto alla prassi.
- Resistenza alla pressione: Mantenere la lucidità ed evitare scorciatoie procedurali di fronte a toni d’urgenza o minacce di ripercussioni.
- Minimizzazione e tutela delle informazioni: Proteggere i dati personali e di business condivisi all’esterno o con soggetti non verificati.
- Analisi del contesto: Riconoscere le anomalie contestuali (orari insoliti, linguaggio atipico, allegati inattesi) che rivelano un tentativo di ingegneria sociale.
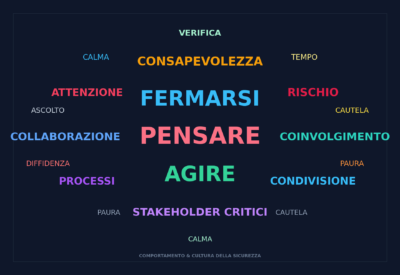
Dalla fase di confronto alle lezioni apprese
La fase finale di questa esperienza è consistita nella presentazione dei lavori da parte di ciascun gruppo alla classe e il successivo dibattito guidato dai docenti. Questo ha rappresentato il momento di massimo valore formativo, portando alla luce riflessioni cruciali per il miglioramento futuro della strategia di cyber risk management e dell’aggiornamento delle procedure aziendali:
Il ruolo chiave della Comunicazione
Comunicare all’interno
Come gestire una informativa efficace ai dipendenti in presenza di un blocco degli strumenti aziendali o di rischio di essere ancora “ascoltati”? Dal confronto è emersa la grande complessità di informare tempestivamente il personale durante una crisi. La discussione ha evidenziato la necessità di definire canali di comunicazione di emergenza alternativi, poiché in caso di attacco i sistemi ordinari (e-mail aziendale, intranet, Microsoft Teams) potrebbero essere compromessi o inaccessibili. Inoltre, la messaggistica interna deve adottare idonee misure di sicurezza per evitare di diffondere panico o informazioni riservate all’esterno.
Comunicare all’esterno
La simulazione ha confermato che la comunicazione d’emergenza non può essere improvvisata. È emersa con forza l’importanza di coinvolgere attivamente il reparto Marketing e Comunicazione sia nei piani di Incident Response che nei percorsi formativi; un gruppo di persone che in questo caso non era stato coinvolto perché organico ad una azienda controllata. Il Marketing tuttavia gestisce i canali ufficiali, i social media e la reputazione del brand: preparare i comunicatori aziendali al linguaggio tecnico e alle dinamiche di una crisi cyber garantisce trasparenza verso i clienti e tutela il valore dell’impresa sul mercato.
Percezione della durata della crisi e impatto economico
Il confronto tra i diversi ruoli (IT, HR, Amministrazione, Produzione) ha rivelato una marcata difformità nella percezione dei tempi di fermo macchina e di ripristino dei backup. Mentre il reparto IT stimava i tempi tecnici di isolamento, i responsabili operativi hanno toccato con mano come ogni giorno di blocco produttivo generi un impatto economico a catena (penali contrattuali, mancata fatturazione, costi di fermo impianti) ben superiore ai soli costi di riparazione informatica. Si è discusso dell’importanza di sapere se si è dotati di una polizza assicurativa e di quali siano le modalità di apertura del sinistro e di raccolta delle informazioni da presentare al momento opportuno al perito per dimostrare e quantificare costi e danni.
Pensare “in tempo di pace” la War Room per la crisi
Un altro punto importante del debriefing ha riguardato la composizione della cabina di regia (War Room). I partecipanti hanno compreso che non è possibile definire la War Room durante il caos dell’incidente. È fondamentale stabilire “in tempo di pace” chi debba far parte della War Room Ristretta (CEO, IT Manager, Broker/Risk Manager, Legal,…) per le decisioni immediate di contenimento, e chi integrare nella War Room Allargata (HR, Responsabili di Produzione, Marketing, Relazioni Esterne, stakeholder esterni…) per la gestione delle ricadute organizzative e reputazionali. E il broker assicurativo? Tutti hanno concordato che avere Cesare Burei al tavolo come incident manager o stakeholder per la parte assicurativa e il confronto con la compagnia sarebbe un vantaggio per uscire al meglio dalla crisi.
Lessons learnt in sintesi
Trasformare la sicurezza informatica da un obbligo formale a un’esperienza formativa coinvolgente è la chiave per sviluppare una reale cultura della antifragilità aziendale.
Saper reagire a un attacco ransomware prima che si verifichi non è una questione di fortuna! E’ il risultato di una preparazione metodica e condivisa a tutti i livelli dell’organizzazione.
Progetto CyR ovvero le competenze e i servizi di Margas nel Cyber Risk
L’esperienza maturata sul campo permette a Margas di affiancare le imprese con un portafoglio di servizi integrati capace di coprire l’intera catena del valore della gestione del rischio digitale:
- Cyber Risk Assessment e Mappatura delle Vulnerabilità: Analisi approfondita dell’infrastruttura, delle policy organizzative e del livello di esposizione alle minacce informatiche.
- Formazione Esperienziale e Finanziata: Progettazione di percorsi su misura che integrano lezioni normative, workshop pratici e business game, con supporto completo per la rendicontazione tramite fondi interprofessionali come Fondoimprese.
- Consulenza sulla Compliance (NIS2, GDPR, AI Act): Supporto specialistico per armonizzare i processi aziendali e la Governance IT con le normative europee, favorendo il dialogo sinergico tra HR, ICT e direzione.
- Brokeraggio Assicurativo e Trasferimento del Rischio: Definizione di coperture assicurative Cyber Risk personalizzate, calibrate sulla reale quantificazione economica dei danni e delle interruzioni d’attività emerse nelle simulazioni.
Pianifica la resilienza della tua impresa con Margas – Gruppo Verspieren Italia
Vuoi valutare l’adeguamento della tua azienda alla direttiva NIS2 o progettare un business game formativo su misura per la tua squadra? Contatta i nostri esperti di Cyber Risk e Brokeraggio Assicurativo per richiedere una consulenza personalizzata: noi la chiamiamo PROGETTO CYR! Trasformerai la gestione del rischio in un punto di forza della tua organizzazione!